Sous le Capot du SOC Cockpit :
La Forteresse Réseau & L'Immunité Active
Découvrez l'ingénierie concrète de la défense périmétrique de 0xCyberLiTech. Comment un Reverse-Proxy Nginx durci protège une flotte de serveurs d'applications web, appuyé par l'inspection L7 profonde Suricata, le bannissement dynamique au niveau noyau CrowdSec et un pipeline Syslog centralisé.
Topologie de la Pile de Cyberdéfense Active (Suricata, CrowdSec, Nginx)
Le trafic hostile est intercepté, analysé et neutralisé dès la frontière réseau, avant même qu'il ne puisse atteindre les conteneurs et les machines internes du laboratoire.
Reverse-Proxy Nginx Sanctuaire
Passerelle frontale Nginx durcie. Terminaison TLS 1.3 stricte, certificat SSL dédié, filtrage d'en-têtes et protection frontale de la flotte de serveurs applicatifs web isolés.
Sonde Suricata & Signatures
Décodage protocolaire applicatif L7 en flux continu. Analyse de signatures d'attaques zero-day, détection des scans agressifs et production de télémétrie structurée dans eve.json.
CrowdSec & Banning Kernel
Bannissement dynamique au niveau noyau Linux (ipset/iptables) en moins de 100 ms. Synchronisation avec le réseau d'immunité collective mondiale et listes Spamhaus DROP.
Syslog Centralisé & Pont SOAR
Agrégation centralisée des logs de sécurité du parc. Exposition de métriques structurées transmises en direct vers JARVIS pour l'analyse déterministe et le ban autonome.
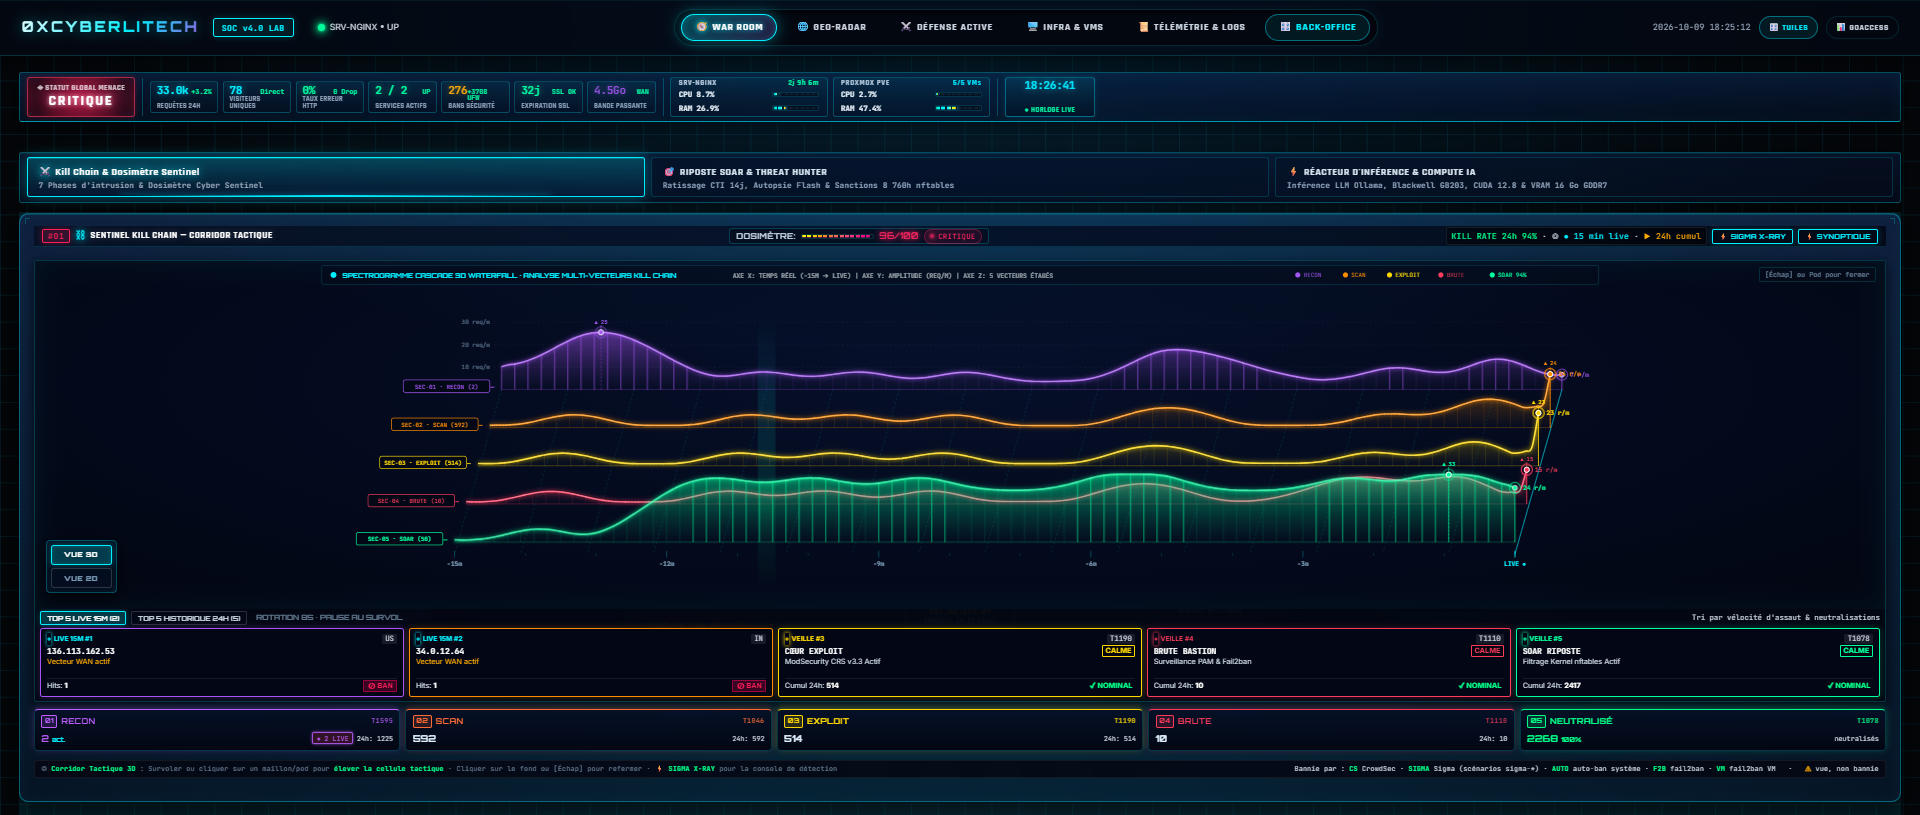
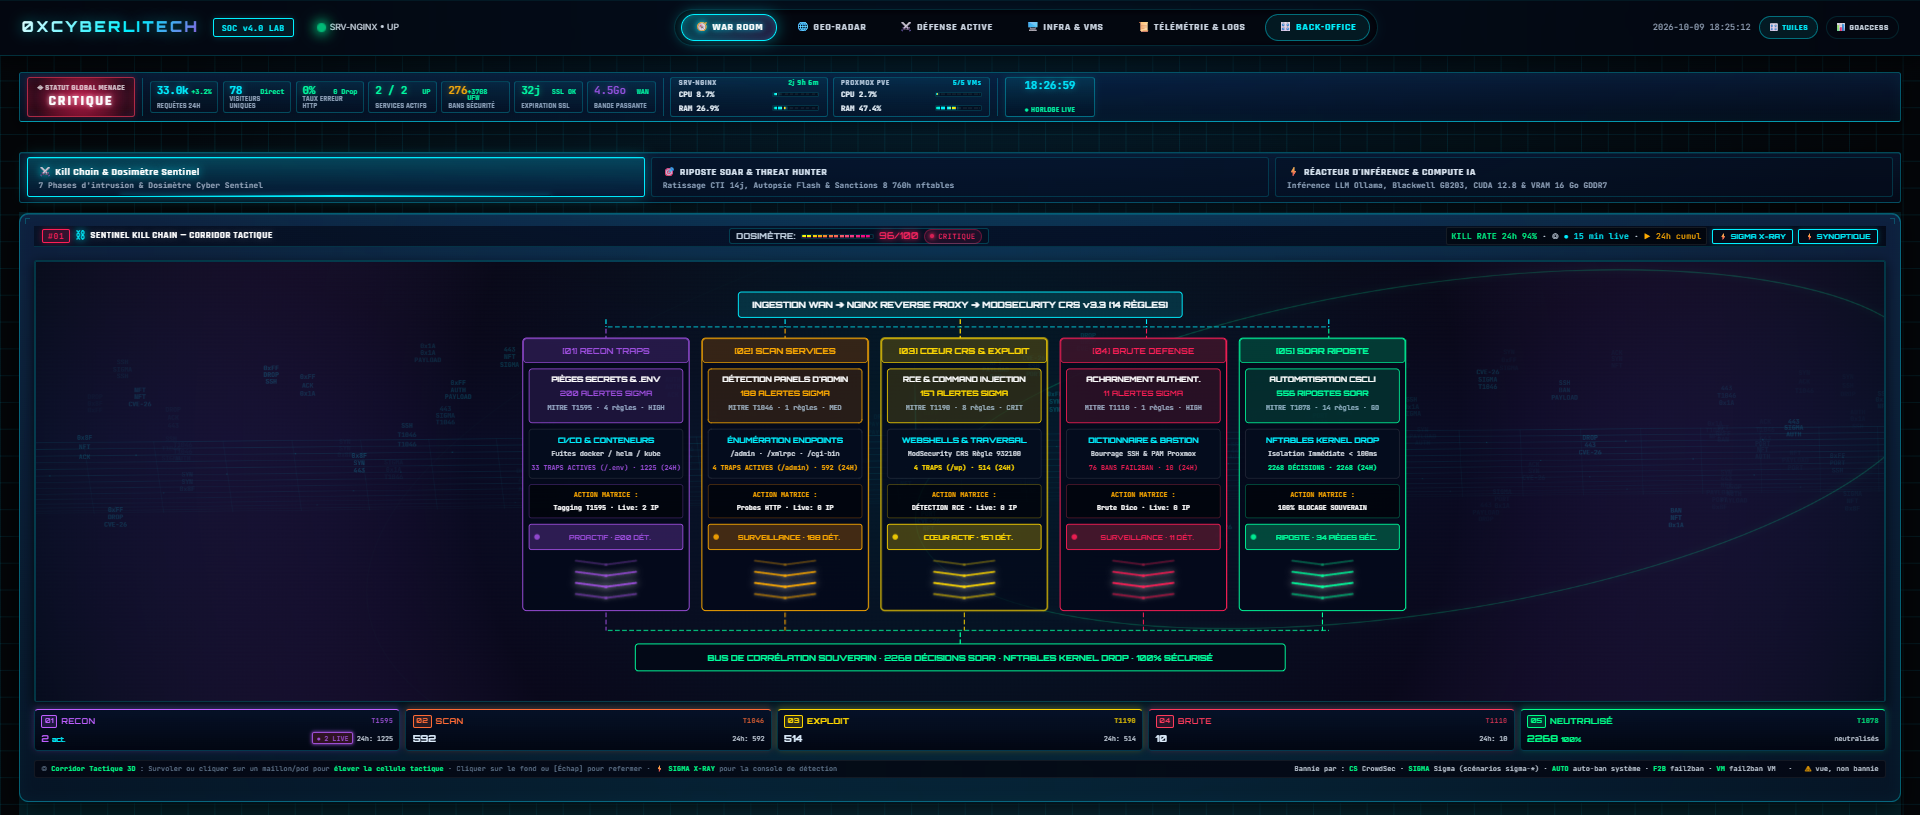
War Room & Double Spectrogramme Kill Chain (Waterfall 3D & Courbe 2D)
Le poste de pilotage central de la War Room combine en temps réel le spectrogramme 3D Waterfall et la courbe temporelle d'oscilloscope 2D. Il ausculte la Kill Chain cyberdéfense sur une double fenêtre d'analyse : une fenêtre dynamique de 15 minutes en direct pour l'interception instantanée des paquets hostiles, et une fenêtre glissante de 24 heures pour la corrélation historique des campagnes coordonnées. La courbe 2D mesure avec précision les variations de débit et le taux de neutralisation Kill Rate, tandis que le relief 3D révèle la densité volumétrique et la sévérité des attaques pour déclencher le verrouillage au niveau du noyau Linux.
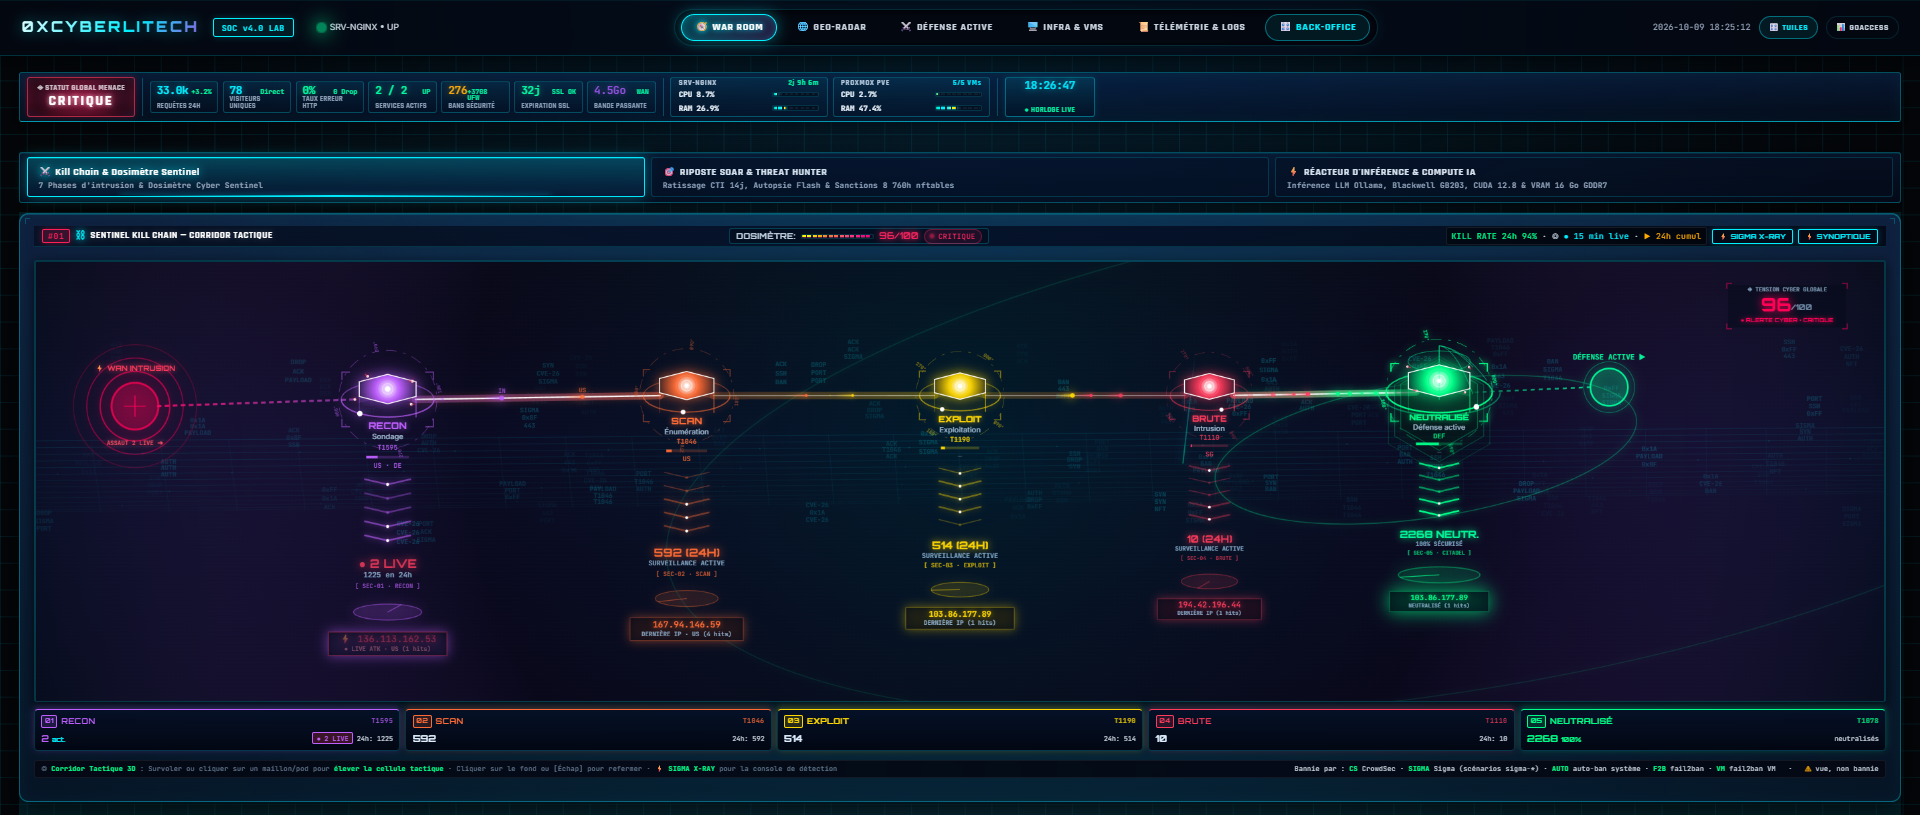
Corridor Tactique & Spectrogramme 2D Kill Chain (Tuile #01)
Corridor tactique et oscilloscope 2D de la Kill Chain cyberdéfense. Visualise la distribution temporelle des paquets hostiles sur 24 heures et cartographie les cinq phases d'attaque MITRE ATT&CK : reconnaissance, scan de ports, exploitation de vulnérabilités, force brute et neutralisation. Les cinq assaillants les plus agressifs sont isolés en direct et verrouillés par bannissement noyau sans aucun impact sur les services légitimes.
Protection Frontale d'une Flotte de Serveurs d'Applications
Le serveur Nginx agit comme un sas étanche : aucun serveur d'application interne n'est directement exposé à Internet. Le trafic externe traverse le WAF et la pile de sécurité avant d'être distribué en réseau privé.
# Reverse-Proxy Sanctuaire : Terminaison HTTPS & Isolation Flotte Web
upstream web_application_fleet {
    least_conn; # Répartition équilibrée de la charge entre les serveurs du labo
    server 10.0.10.11:8080 max_fails=2 fail_timeout=10s; # Nœud Applicatif Web 01 (Lab R&D)
    server 10.0.10.12:8080 max_fails=2 fail_timeout=10s; # Nœud Applicatif Web 02 (Lab R&D)
    server 10.0.10.13:8080 backup;                       # Nœud Applicatif Web 03 (Miroir Secours)
    keepalive 32;
}

server {
    listen 8444 ssl http2;
    server_name sovereign.0xcyberlitech.lab;

    # Durcissement cryptographique TLS 1.3
    ssl_protocols TLSv1.3;
    ssl_ciphers TLS_AES_256_GCM_SHA384:TLS_CHACHA20_POLY1305_SHA256;
    ssl_prefer_server_ciphers on;

    # Filtrage WAF CrowdSec AppSec en tête de pont
    # Tout paquet suspect est analysé avant d'atteindre l'upstream
    location / {
        proxy_pass http://web_application_fleet;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto https;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
    }
}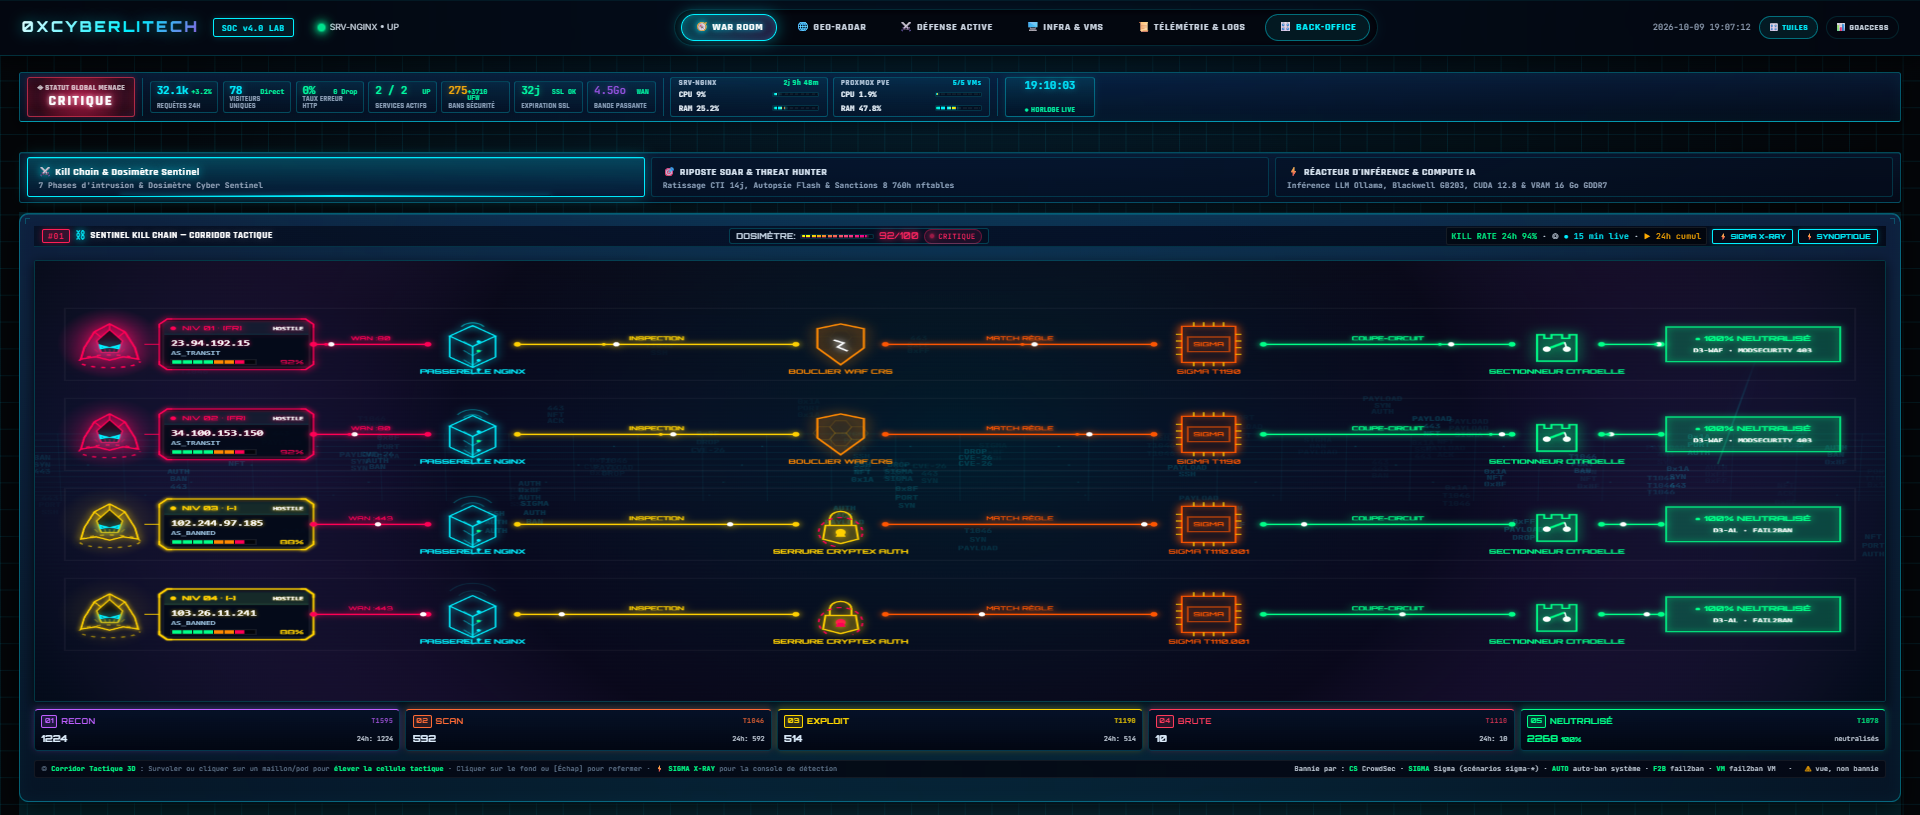
Graphe Synoptique de Chemin d'Attaque
Graphe de modélisation tactique retraçant le cheminement précis emprunté par un vecteur hostile : de la première sonde TCP jusqu'au blocage au niveau noyau Linux par ipset. Il fournit aux analystes une preuve médico-légale horodatée pour chaque décision de bannissement.
Autonomie Réseau Complète & Coopération SOAR avec JARVIS
Le SOC Cockpit a été conçu pour être 100% autonome. Il n'a aucun besoin fonctionnel de JARVIS pour bloquer les attaques. Mais lorsqu'ils coopèrent, JARVIS devient le bras armé vocal capable d'ordonner des neutralisations immédiates.
Autonomie du SOC
FONCTIONNEMENT SANS INTERRUPTIONMême si le serveur JARVIS ou la station GPU est totalement éteinte, le bouclier SOC Cockpit assure 100% de ses missions :
- Filtrage L7 et analyse de signatures Suricata sans interruption.
- Banning kernel automatique des IPs agressives.
- Enregistrement continu des logs dans le serveur Syslog.
- Cockpit Extreme HUD opérationnel en accès direct.
Synergie SOAR avec JARVIS
COMMANDEMENT & RIPOSTE VOCALELorsque les deux circuits sont en ligne, JARVIS devient l'opérateur vocal suprême du SOC :
- JARVIS lit l'état du SOC en < 50 ms via le bus déterministe.
- Marc demande à la voix : « D'où vient cette IP ? » ➔ Renseignement CTI instantané.
- Marc ordonne : « Bannis cette IP » ➔ Ban 8760h appliqué sur CrowdSec en < 250 ms.
- JARVIS prend la responsabilité autonome de bannir en cas d'attaque critique.
Analyse Comportementale SIGMA X-Ray
Console d'analyse vectorielle appliquant des règles heuristiques conformes au framework MITRE ATT&CK. Ausculte les connexions entrantes pour débusquer les techniques d'évasion, les injections d'en-têtes et les anomalies d'User-Agent sans générer de faux positifs.
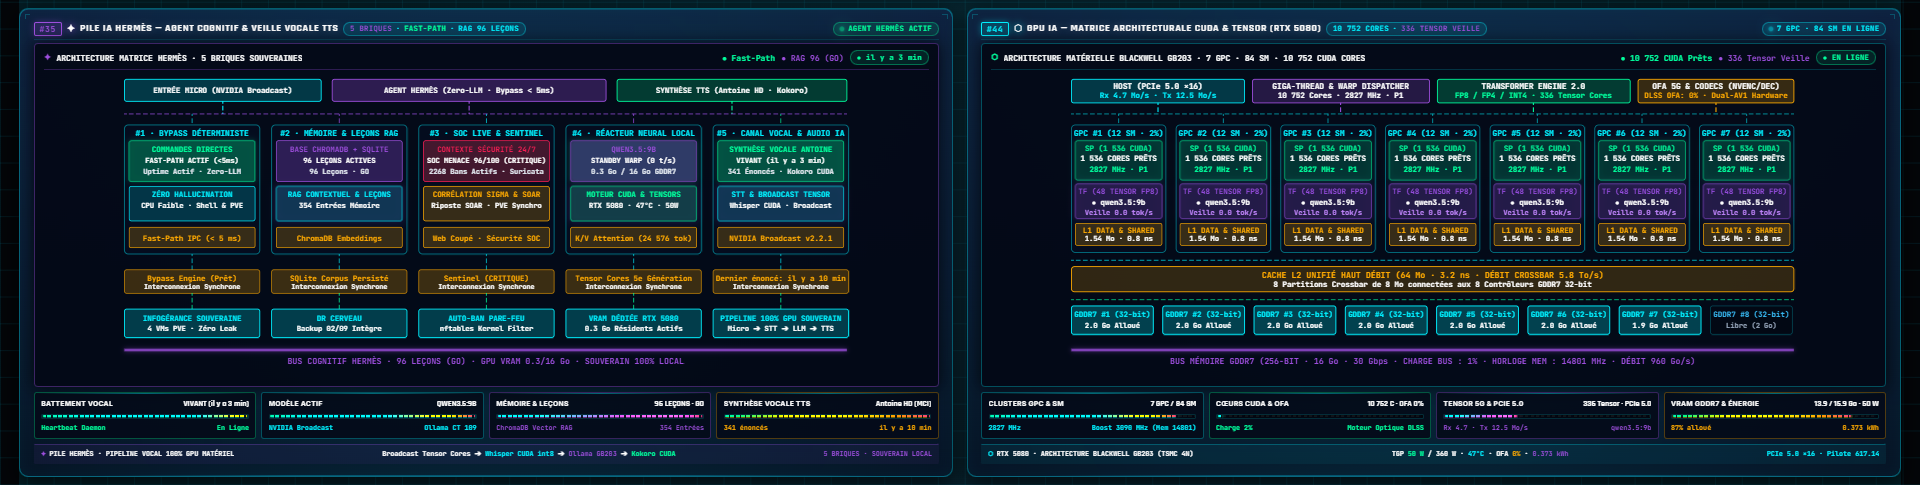
Duo Symbiotique · Tuile #35 (Pile IA) & Tuile #44 (Matrice GPU RTX 5080)
Visualisation des ressources physiques et de la symbiose entre le SOC et JARVIS. La Tuile #35 matérialise la passerelle cognitive : l'état de sécurité et les alertes critiques sont injectés en direct dans la mémoire vive de l'IA pour guider la riposte SOAR. La Tuile #44 cartographie l'architecture matérielle du GPU baremetal RTX 5080 : ses 7 clusters GPC, ses 10 752 cœurs CUDA et ses 336 cœurs Tensor, surveillant la puissance en watts, les températures et l'allocation des 16 Go de VRAM GDDR7.
Pourquoi le Bannissement au Niveau Noyau (ipset) est Supérieur
Comprendre la différence fondamentale entre un rejet applicatif (HTTP 403) et un DROP immédiat au niveau du noyau Linux avec CrowdSec et Fail2ban.
Neutraliser l'Attaque Avant Qu'elle Ne Consomme Vos Ressources
Lorsqu'un pirate bombarde un site web, la plupart des systèmes laissent le serveur applicatif traiter la requête pour lui répondre « 403 Interdit ». Problème : le serveur consomme du CPU, de la RAM et de la bande passante pour chaque attaque. Face à un botnet de milliers de nœuds, la machine s'écroule sous la charge.
La philosophie de Marc repose sur le bannissement au niveau noyau : lorsqu'une IP est hostile, CrowdSec ou Fail2ban insère son adresse directement dans une table mémoire ultra-rapide du noyau Linux (ipset). Les paquets sont jetés (DROP silencieux) dès la carte réseau avec zéro milliseconde de calcul applicatif.
ipset en Mémoire Hachée O(1) & Riposte SOAR
-
Complexité Algorithmique O(1) : Le module
ipsetstocke des dizaines de milliers d'adresses IP dans une table de hachage mémoire noyau. La vérification prend moins d'une microseconde. - Immunité Collective Mondiale : CrowdSec corrèle les signaux émis par des dizaines de milliers d'administrateurs à travers le globe. Si une IP tente un exploit à Tokyo, elle est déjà neutralisée avant même son premier paquet.
-
Bannissement Longue Durée 8760h : Tout attaquant récidiviste ou ciblé par un ordre vocal de Marc est verrouillé pour 1 an ferme (
--duration 8760h), fermant définitivement la porte aux sondes.
Pourquoi Suricata L7 Va Infiniment Plus Loin Qu'un Pare-feu Ordinaire
Comprendre l'inspection protocolaire applicative et la détection d'intrusions zero-day en temps réel.
Inspecter le Contenu du Colis, Pas Seulement l'Adresse
Un pare-feu classique fonctionne comme un portier : il vérifie l'adresse de départ et le numéro de porte demandé (ex: port 443 HTTPS). Mais si le visiteur transporte une bombe dans son sac, le pare-feu classique le laisse passer car il a le droit d'entrer par la porte 443 !
Suricata L7 est un scanner aux rayons X : il inspecte le contenu même des flux réseau (Couche 7 / Applicatif). Il déchiffre les requêtes HTTP, examine les arguments d'URL, analyse les en-têtes et les charges utiles pour détecter les tentatives d'évasion, injections SQL et exploits zero-day, alertant immédiatement le SOC.
Multi-Threading Haute Performance & eve.json
- Moteur Multi-Threadé Natif : Suricata répartit l'analyse des paquets sur tous les cœurs CPU disponibles, garantissant zéro perte de paquets même à plein débit réseau.
- Télémétrie Structurée eve.json : Chaque alerte est sérialisée en JSON horodaté au millième de seconde avec identifiant de signature (SID), classification de sévérité et ports réels.
-
Pont Déterministe avec JARVIS : Le fichier
eve.jsonest surveillé en lecture seule par JARVIS, lui permettant d'expliquer instantanément à Marc d'où vient l'attaque et sa signature.
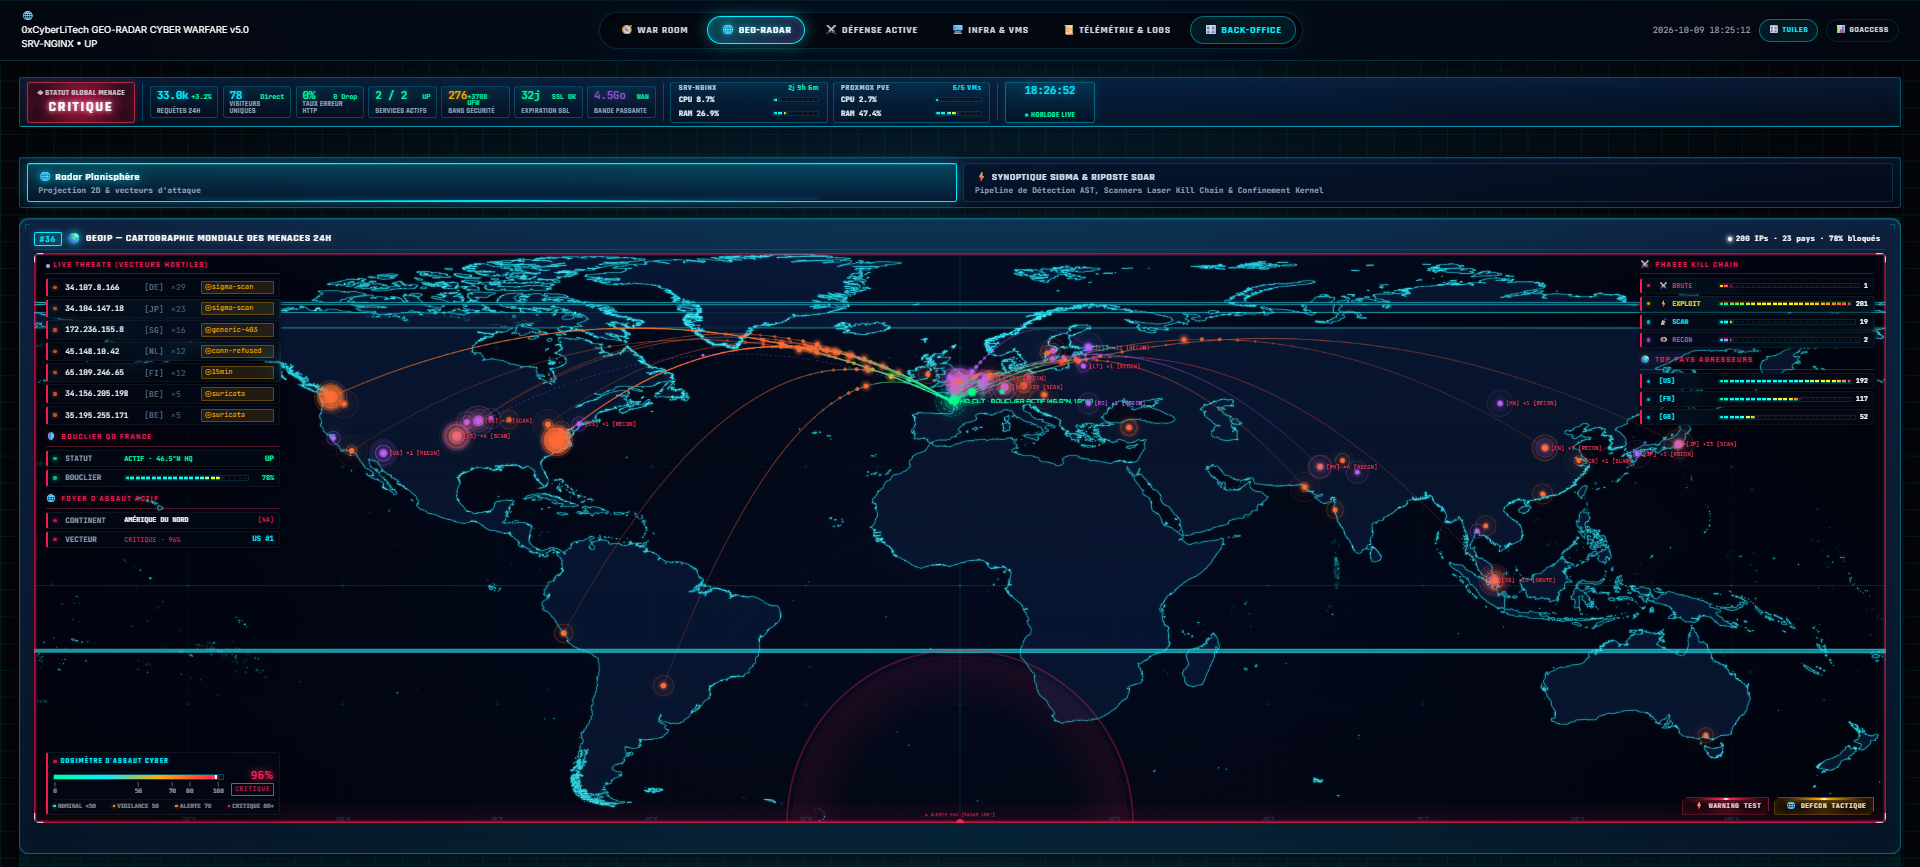
GéoRadar 2D & CTI Mondial
Radar géospatial projetant en direct la cartographie mondiale des flux d'attaque interceptés. Géolocalise les IP sources par pays et ville, affiche les scores de réputation CTI et trace les assauts neutralisés par le reverse-proxy Nginx et le bouncer CrowdSec.
Le Studio Back-Office & L'Architecture des 38 Tuiles Extreme HUD
L'ergonomie du SOC Cockpit est entièrement sous la main de Marc. Grâce au Studio Back-Office, chaque tuile est modulaire, déplaçable et compatible avec 10 gabarits étalons, garantissant l'absence totale de hardcode dans le code de production.
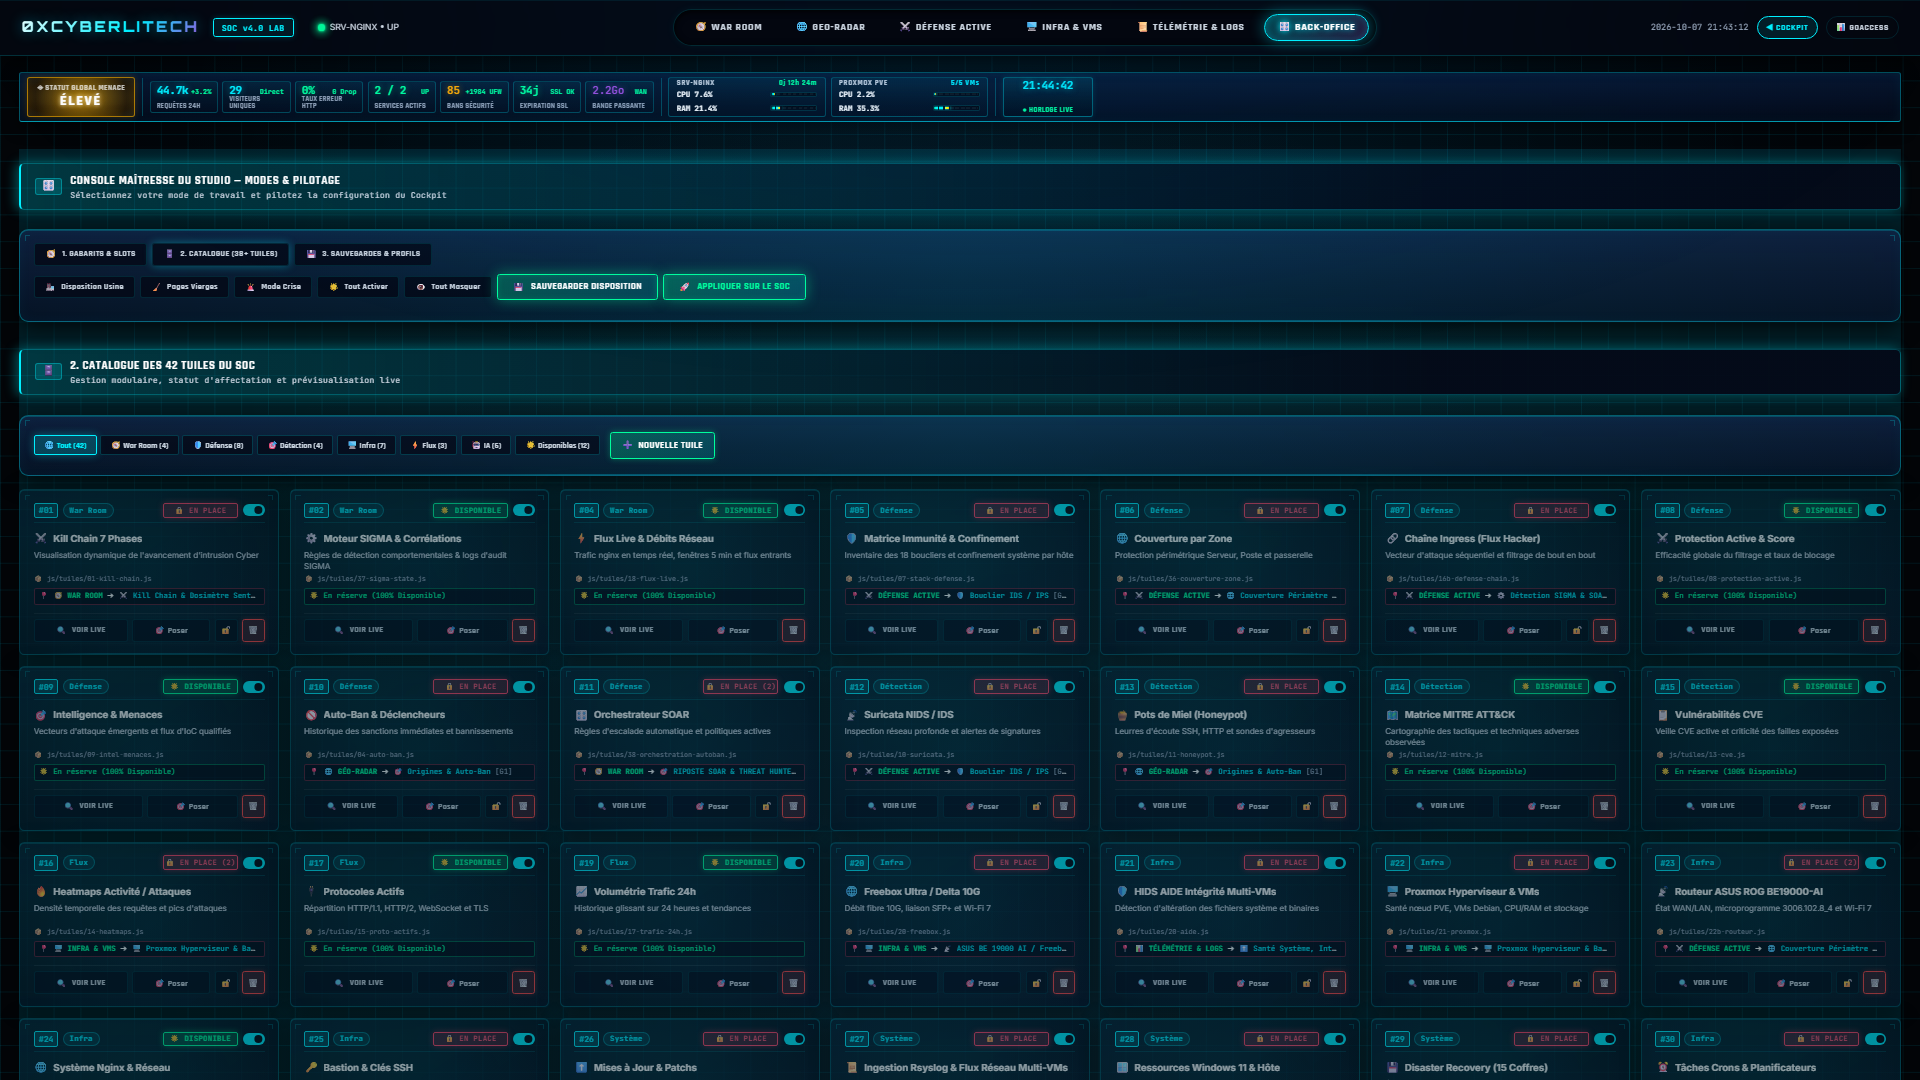
Studio Back-Office & Les 38 Tuiles HUD
Chef d'orchestre de l'interface, permettant à Marc d'agencer dynamiquement les 38 tuiles étalons du SOC. Compatible avec 10 gabarits maîtres, il assure l'élasticité complète des hauteurs de rangées et le calibrage des bargraphes LED sans coder.
Invariants Techniques du Bouclier SOC Cockpit
| COMPOSANT DÉFENSIF | IMPLÉMENTATION SOUVERAINE RÉELLE | GARANTIE & MESURE MACHINE |
|---|---|---|
| Reverse-Proxy Sanctuaire | Nginx durci sur passerelle frontale dédiée avec terminaison TLS 1.3 | ISOLATION COMPLÈTE DE LA FLOTTE |
| Moteur d'Inspection Réseau L7 | Suricata multi-threadé avec signatures de détection zero-day en temps réel | 0 PAQUET PERDU < 5 MS |
| Bannissement Kernel | CrowdSec bouncer ipset au niveau du noyau Linux (blocage frontière) | APPLICATION BAN < 100 MS |
| Immunité Collective | Synchronisation dynamique du réseau mondial CrowdSec + Spamhaus DROP | 0 FAUSSE ALERTE · LISTES SOUVERAINES |
| Serveur Syslog Centralisé | Pipeline unifié de logs de sécurité structurés (/var/log/soc-mail.jsonl) | CORRÉLATION TEMPS RÉEL |
| Interface Tactique Extreme HUD | Dashboard unifié de 38 tuiles étalons biseautées avec jauges segmentées LED | VISIBILITÉ 100% DETERMINISTE |